Comprobador AI Act: ¿tu sistema de IA es de alto riesgo?
Publicado el 13 de agosto de 2026
🧮 Herramienta gratuita · sin registro
Multa máxima teórica (art. 99):
Este comprobador ofrece una clasificación orientativa según las categorías de riesgo del Reglamento (UE) 2024/1689 (AI Act), no una evaluación legal vinculante. La calificación real de un sistema concreto —incluidas las excepciones del art. 6.3— depende del caso de uso exacto, y el importe final de cualquier sanción depende de la graduación que aplique la autoridad (gravedad, duración, intencionalidad, cooperación). No constituye asesoramiento legal.
Si tu empresa usa inteligencia artificial para filtrar currículums, puntuar el riesgo crediticio de un cliente, atender consultas por chat o generar imágenes de producto, el Reglamento (UE) 2024/1689 —el AI Act— ya te afecta, tengas diez empleados o diez mil. Es la primera ley integral del mundo sobre IA, y desde que entró en vigor en agosto de 2024 se ha ido desplegando por fases, con fechas que han cambiado más de una vez. La última revisión, aprobada a mitad de 2026, ha vuelto a mover el calendario para los casos de mayor riesgo —así que si consultaste una guía hace unos meses, es probable que ya esté desactualizada.
El calendario real: qué está en vigor hoy y qué se ha aplazado
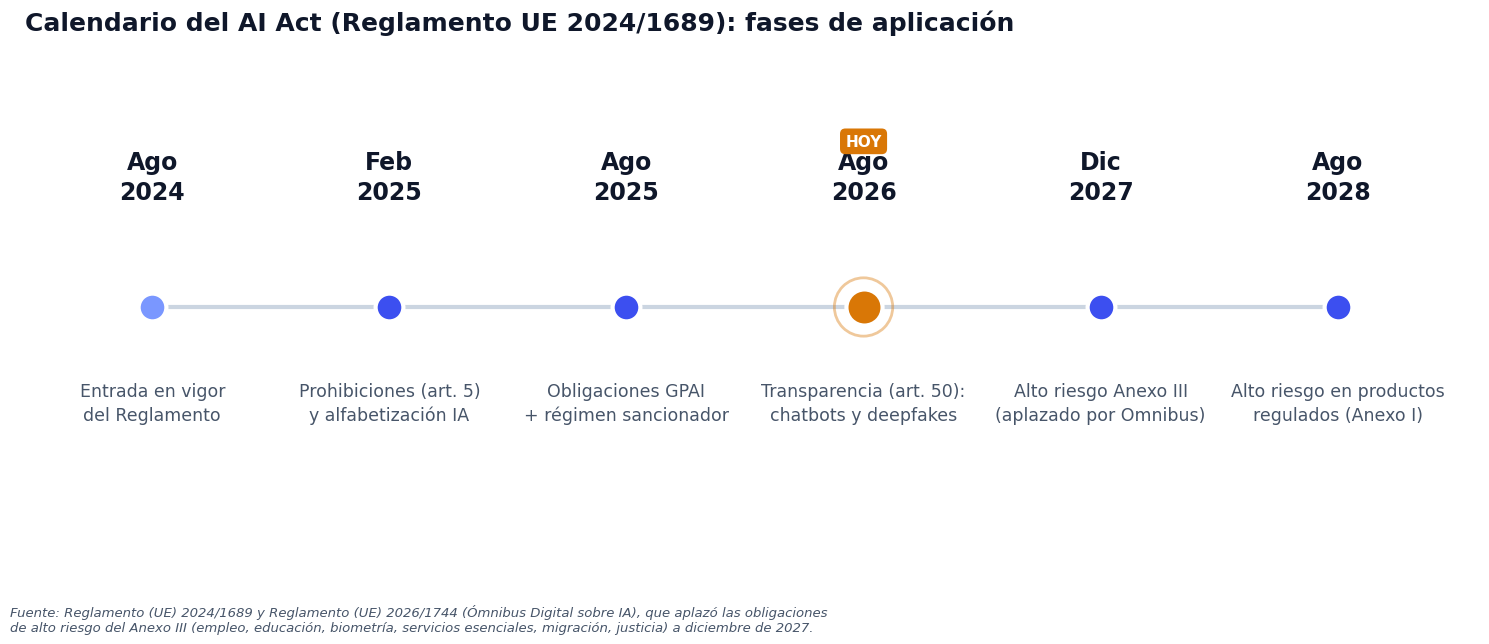
El AI Act no entra en vigor de golpe: se despliega en fases, y no todas las fases han seguido el calendario original.
- 2 de febrero de 2025: entraron en vigor las prohibiciones del artículo 5 (prácticas de riesgo inaceptable) y la obligación de formación en alfabetización IA para el personal (art. 4).
- 2 de agosto de 2025: empezaron a aplicarse las obligaciones para los modelos de IA de propósito general (GPAI) —la categoría en la que están ChatGPT, Gemini, Claude o Llama— y el régimen sancionador del artículo 99, aunque sin autoridad nacional todavía operativa en España.
- 2 de agosto de 2026: entraron en vigor las obligaciones de transparencia del artículo 50: chatbots que deben identificarse como IA y contenido sintético (deepfakes incluidos) que debe marcarse como tal.
- 2 de diciembre de 2027: fecha en la que pasan a ser plenamente exigibles las obligaciones para los sistemas de alto riesgo del Anexo III (empleo, educación, biometría, servicios esenciales, migración, justicia). Esta fecha estaba fijada originalmente en agosto de 2026, pero el Reglamento (UE) 2026/1744, conocido como Ómnibus Digital sobre IA, la aplazó ante la falta de normas técnicas armonizadas listas a tiempo.
- 2 de agosto de 2028: fecha límite para los sistemas de alto riesgo integrados en productos ya regulados, como dispositivos médicos, maquinaria o ascensores.
En España, la autoridad llamada a vigilar todo esto es la Agencia Española de Supervisión de Inteligencia Artificial (AESIA), con sede en A Coruña. El proyecto de ley que le otorga esas competencias fue aprobado por el Consejo de Ministros el 26 de mayo de 2026 y sigue su trámite parlamentario. Que la ley nacional no esté cerrada no es un salvoconducto: el Reglamento europeo ya es de aplicación directa y sus plazos vigentes son exigibles con o sin ley española.
Los 8 ámbitos que te convierten en “alto riesgo”
El Anexo III del Reglamento enumera de forma cerrada los usos que se consideran de alto riesgo. No importa la tecnología que uses —un modelo propio o una integración con dos prompts sobre un LLM de terceros—, importa para qué la usas. Estos son los ámbitos, con ejemplos de herramientas reales del mercado que operan en cada uno:
| Ámbito (Anexo III) | Ejemplo de uso | Herramientas del mercado |
|---|---|---|
| Empleo y gestión de trabajadores | Filtrar candidaturas, evaluar entrevistas, medir rendimiento | Bizneo HR, HireVue, Workday Recruiting |
| Educación | Admisión, evaluación de exámenes, proctoring | Smowl, ProctorU, plataformas LMS con IA |
| Servicios esenciales | Scoring crediticio, precios de seguros, triaje sanitario | FICO, Experian, Mediktor |
| Biometría | Identificación remota, categorización biométrica | Veridas, FacePhi, Herta Security |
| Infraestructuras críticas | Gestión de redes eléctricas, tráfico, suministro de agua | Sistemas SCADA con IA, smart grids |
| Aplicación de la ley | Perfilado de sospechosos, fiabilidad de pruebas | Uso por cuerpos y fuerzas de seguridad |
| Migración y fronteras | Evaluación de riesgo migratorio, tramitación de asilo | Sistemas tipo Smart Borders (Frontex) |
| Justicia y procesos democráticos | Asistencia a jueces, microtargeting electoral | Legaltech con IA, plataformas de campaña |
Si tu empresa usa cualquiera de estas herramientas —o una equivalente desarrollada internamente— para el uso descrito, entras en la categoría de alto riesgo salvo que se aplique una de las excepciones estrechas del artículo 6.3 (tareas puramente procedimentales o de mero apoyo que no sustituyen la evaluación humana). El caso más habitual entre pymes españolas es el de RRHH: cualquier software de selección o evaluación de desempeño con IA cae aquí. Si además ese sistema se usa para vigilar el rendimiento del personal ya contratado —no solo en la fase de selección—, entran en juego también los límites laborales del art. 64.4.d) del Estatuto de los Trabajadores: conviene revisar el comprobador de vigilancia laboral con IA para ver qué exige la ley en ese caso concreto.
Cómo funciona el comprobador de arriba
La herramienta reproduce la lógica de clasificación del Reglamento en tres pasos, del riesgo más grave al más leve:
- Comprueba primero las prácticas prohibidas del artículo 5 (riesgo inaceptable): manipulación subliminal dañina, scoring social, inferencia de emociones en el trabajo o la educación, categorización biométrica de datos sensibles, entre otras. Si tu sistema hace algo de esto, es ilegal desde febrero de 2025, sin excepciones ni plazos.
- Si no hay práctica prohibida, comprueba el ámbito de uso contra los 8 dominios del Anexo III. Un acierto aquí te clasifica como alto riesgo, con obligaciones plenas del Capítulo III (supervisión humana, evaluación de impacto, trazabilidad) y el plazo correspondiente según si el sistema está o no integrado en un producto ya regulado.
- Si tampoco aplica, comprueba la transparencia del artículo 50: si tu sistema interactúa directamente con personas o genera contenido sintético, tienes obligaciones de transparencia, ya vigentes desde agosto de 2026.
Con esa clasificación, la herramienta estima además el tramo sancionador máximo del artículo 99 que aplicaría en caso de incumplimiento, y calcula el importe según tu facturación y si tu empresa tiene la consideración de pyme.
Cómo se calculan las multas del artículo 99
El Reglamento fija tres tramos de sanción, cada uno como el importe que sea mayor entre una cifra fija y un porcentaje de la facturación mundial anual:
- Hasta 35.000.000 € o el 7% de la facturación — reservado a las prácticas prohibidas del artículo 5.
- Hasta 15.000.000 € o el 3% — el tramo que cubre casi todo lo demás: incumplir las obligaciones de alto riesgo (art. 26) o de transparencia (art. 50).
- Hasta 7.500.000 € o el 1% — por dar información incorrecta o engañosa a las autoridades.
Hay, sin embargo, una regla que casi ningún titular alarmista menciona: el artículo 99.6 invierte el criterio para pymes y startups. En su caso, cada multa se limita al importe menor entre la cifra fija y el porcentaje, no al mayor. Es la regla contraria a la que aplica a una gran tecnológica, y explica por qué los titulares de “35 millones de multa a tu pyme” son, casi siempre, matemáticamente imposibles.
Qué hacer para no llegar a necesitar la calculadora
Cumplir sale mucho más barato que incumplir, y para una empresa usuaria (no desarrolladora) de IA no requiere meses:
- Haz un inventario de cada herramienta de IA en uso: para qué proceso, con qué datos y quién es el proveedor. Sin esto no puedes clasificar nada.
- Descarta prácticas prohibidas: revisa especialmente herramientas de vídeo-entrevistas o monitorización que digan “detectar emociones” o “medir actitud” del personal.
- Cumple la transparencia del artículo 50 ya: si tienes un chatbot de cara al cliente, que se identifique como IA; si generas imágenes o vídeo sintético, márcalo. Esto es distinto de la propiedad de ese contenido: comprueba si el texto o la imagen que generas es legalmente tuyo antes de darle uso comercial.
- Documenta la formación del artículo 4: una sesión de alfabetización en IA con registro de asistencia es obligatoria desde febrero de 2025 y es de las cosas más fáciles de acreditar ante una inspección.
- Revisa los contratos con tus proveedores de IA: pide la declaración de conformidad UE si el sistema es de alto riesgo, y cláusulas de responsabilidad claras.
- No olvides el RGPD en paralelo: un sistema de IA de alto riesgo que trate datos personales —biometría, selección de personal, scoring de clientes— casi siempre dispara también obligaciones de protección de datos, con su propio régimen sancionador independiente. Son dos normativas distintas que se solapan en el mismo caso de uso.
Ninguno de estos pasos sustituye una evaluación legal completa si tu empresa opera en un sector sensible (sanidad, banca, RRHH a gran escala), pero cubre el riesgo real de la mayoría de pymes: no que las sancionen por 35 millones, sino por un chatbot que nunca dijo que era una IA.
Fuentes
- Reglamento (UE) 2024/1689 (AI Act) — texto consolidado, EUR-Lex
- El AI Act entra en una nueva fase: qué cambia y qué se ha retrasado hasta 2028, El Español
- Sanciones del AI Act: multas por artículo y regla pyme del art. 99.6, Genai Sapiens
- Anexo III del AI Act: los 8 dominios de alto riesgo, CumpleConIA
- AESIA — Agencia Española de Supervisión de Inteligencia Artificial
Escrito por José G. · Informático
Informático con más de 30 años de experiencia profesional, 20 de ellos gestionando documentación confidencial —tanto administrativa como sanitaria— en el entorno empresarial. NoLoDigoYo nace de esa experiencia práctica con datos sensibles: cada herramienta se apoya en cifras y fuentes oficiales verificables, no en opinión.
Preguntas frecuentes
¿Qué es el AI Act y a quién afecta?
El AI Act es el Reglamento (UE) 2024/1689, la primera ley integral del mundo sobre inteligencia artificial. Afecta a cualquier empresa que desarrolle, comercialice o simplemente use sistemas de IA en la Unión Europea, sin importar su tamaño: desde una multinacional que entrena modelos hasta una pyme que usa un chatbot de atención al cliente o un software de selección de personal con IA.
¿Qué significa que mi sistema sea 'de alto riesgo'?
El Anexo III del Reglamento enumera 8 ámbitos considerados de alto riesgo: biometría, infraestructuras críticas, educación, empleo y gestión de trabajadores, acceso a servicios esenciales (crédito, seguros, sanidad, emergencias), aplicación de la ley, migración/asilo/fronteras, y justicia/procesos democráticos. Si tu sistema de IA se usa en uno de estos ámbitos para tomar o influir sustancialmente en una decisión sobre una persona, te aplican las obligaciones más exigentes del Reglamento: supervisión humana, evaluación de impacto, trazabilidad y registro en la base de datos de la UE, entre otras.
¿Cuándo entran en vigor las obligaciones de alto riesgo?
Aquí hay una confusión muy extendida. La fecha original era el 2 de agosto de 2026, pero el Reglamento (UE) 2026/1744 (el llamado Ómnibus Digital sobre IA) aplazó las obligaciones plenas para los 8 ámbitos del Anexo III —empleo, educación, biometría, servicios esenciales, migración y justicia— hasta el 2 de diciembre de 2027. Para los sistemas de alto riesgo integrados en productos ya regulados (dispositivos médicos, maquinaria, juguetes, ascensores...), el plazo llega hasta el 2 de agosto de 2028. Muchas guías publicadas antes de mediados de 2026 siguen citando la fecha antigua.
Tengo un chatbot en mi web, ¿tengo que hacer algo ya?
Sí. Desde el 2 de agosto de 2026 son exigibles las obligaciones de transparencia del artículo 50: cualquier sistema que interactúe directamente con personas debe informar de forma clara de que están hablando con una IA, salvo que sea evidente por el contexto. Lo mismo aplica al contenido sintético (imágenes, audio o vídeo generados o manipulados con IA, incluidos los deepfakes), que debe quedar identificado como tal. Es una de las infracciones más fáciles de detectar para una autoridad: basta con visitar tu web.
¿Cuánto puede ser la multa máxima si incumplo el AI Act?
El artículo 99 fija tres tramos: hasta 35 millones de euros o el 7% de la facturación mundial anual por prácticas prohibidas (art. 5); hasta 15 millones o el 3% por incumplir el resto de obligaciones, incluidas la transparencia (art. 50) y las de alto riesgo (art. 26); y hasta 7,5 millones o el 1% por dar información engañosa a las autoridades. En todos los casos se aplica el importe que resulte mayor... excepto para pymes, donde rige la regla contraria.
¿Es verdad que a una pyme le pueden multar con 35 millones de euros?
En la práctica, no. El artículo 99.6 establece que, para pymes y startups, cada multa se limita al importe MENOR entre la cifra fija y el porcentaje de facturación —justo la regla inversa a la de las grandes empresas—. Además, la autoridad debe graduar la sanción según la gravedad, la duración, la intencionalidad y la cooperación de la empresa. Eso no significa que las multas sean simbólicas: para una empresa que factura 2 millones de euros, un porcentaje de su facturación sigue siendo una cifra muy seria.
¿Quién vigila el cumplimiento del AI Act en España?
La Agencia Española de Supervisión de Inteligencia Artificial (AESIA), con sede en A Coruña, está llamada a ser la autoridad principal. El Proyecto de Ley Orgánica para el buen uso y la gobernanza de la IA, que le otorga esas competencias, fue aprobado por el Consejo de Ministros el 26 de mayo de 2026 y sigue en tramitación parlamentaria. Que la ley española no esté aprobada no exime de nada: el Reglamento europeo es de aplicación directa y sus obligaciones ya vigentes son exigibles igualmente.
¿Esta herramienta es una evaluación legal vinculante?
No. Es una guía orientativa basada en las categorías del Reglamento (UE) 2024/1689 para que entiendas rápidamente en qué situación está tu sistema de IA y qué plazos te afectan. La clasificación definitiva de un sistema concreto —incluidas las excepciones del artículo 6.3 para tareas puramente procedimentales— requiere valorar el caso de uso exacto, y para decisiones vinculantes conviene contar con asesoramiento legal especializado.