NIS2 en España: qué empresas están obligadas y los plazos de 2026
Publicado el 7 de septiembre de 2026
🧮 Herramienta gratuita · sin registro
Sanción máxima orientativa:
Plazos de notificación de incidentes:
- 24 horas — alerta temprana
- 72 horas — notificación con evaluación inicial
- 1 mes — informe final
Esta herramienta ofrece una orientación general a partir de los criterios de sector y tamaño de la Directiva (UE) 2022/2555. La ley española de transposición aún está en tramitación y puede fijar matices adicionales. No sustituye una valoración legal específica de tu caso.
El 19 de mayo de 2026, la Comisión Europea envió a España un segundo requerimiento formal exigiendo transponer la Directiva NIS2 “con urgencia” — el paso previo a llevar al país ante el Tribunal de Justicia de la UE. España llevaba ya desde octubre de 2024 incumpliendo el plazo original. Para una empresa española, esta tensión institucional puede sonar a ruido de fondo lejano, pero no lo es: los requisitos técnicos de NIS2 llevan vigentes en la norma europea desde 2023, no van a cambiar con la ley española, y miles de empresas medianas que nunca se habían considerado “infraestructura crítica” van a tener, por primera vez, una obligación reglada de ciberseguridad con sanciones a la altura del RGPD.
Qué es NIS2 y por qué es distinta a lo que había antes
La Directiva (UE) 2022/2555, conocida como NIS2, sustituye a la Directiva NIS original de 2016 y amplía enormemente su alcance. Donde la norma anterior cubría a un puñado de grandes operadores de servicios esenciales (energía, banca, algunas telecos), NIS2 abarca 18 sectores y captura a miles de entidades medianas y grandes que hasta ahora no tenían ninguna obligación de ciberseguridad reglada por ley. A diferencia del RGPD, NIS2 no protege datos personales sino la resiliencia de las redes y sistemas de información — aunque en la práctica ambos marcos se solapan cuando un incidente afecta también a datos personales, algo que ya tratamos en detalle en nuestro comprobador de notificación de brechas a la AEPD.
El retraso de España, en cifras
- 17 de octubre de 2024: plazo original de transposición, incumplido por España (y por otros 18 Estados miembros).
- 7 de mayo de 2025: la Comisión Europea envía un dictamen motivado a España dentro del expediente de infracción INFR(2024)0270.
- 14 de enero de 2025: el Consejo de Ministros aprueba el Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, la norma que transpone NIS2 en España.
- 19 de mayo de 2026: segundo requerimiento formal de la Comisión, exigiendo la transposición “con urgencia” — antesala de una posible demanda ante el Tribunal de Justicia de la UE con sanciones económicas al Estado.
- Horizonte previsto: aplicación efectiva en torno a octubre de 2026, aunque a la fecha de esta actualización la ley seguía sin publicarse en el BOE.
Este retraso institucional no es una razón para esperar: los requisitos de fondo están fijados por la propia Directiva europea, que es directamente aplicable en cuanto a su contenido sustantivo aunque la ley española todavía determine los detalles de gobernanza y sanciones a nivel nacional.
Quién manda en ciberseguridad: el nuevo mapa institucional
El anteproyecto reordena las competencias en varios organismos:
| Órgano | Función |
|---|---|
| Centro Nacional de Ciberseguridad | Coordinación nacional y punto de contacto con la UE |
| Ministerio del Interior | Oficina de Coordinación de Ciberseguridad |
| Ministerio de Defensa (CCN) | Sector público y ámbito criptológico |
| Ministerio para la Transformación Digital | Sectores digitales y telecomunicaciones |
| INCIBE-CERT | Equipo de respuesta para el sector privado y la ciudadanía |
Para una pyme o mediana empresa del sector privado, INCIBE-CERT es previsiblemente el interlocutor técnico más directo, mientras que el Centro Nacional de Ciberseguridad centraliza la coordinación general.
Quién está obligado: entidades esenciales e importantes
NIS2 clasifica a las entidades cubiertas en dos categorías, con las mismas obligaciones de fondo pero distinto régimen de supervisión:
Entidades esenciales (supervisión proactiva, la autoridad puede inspeccionar sin esperar a un incidente): energía, transporte, banca y mercados financieros, sanidad, agua potable y aguas residuales, infraestructura digital (proveedores cloud, DNS, centros de datos), administración pública, espacio.
Entidades importantes (supervisión reactiva, la autoridad actúa tras un incidente o una denuncia): servicios postales y de mensajería, gestión de residuos, fabricación de productos críticos, químicos o alimentación, proveedores de servicios digitales (marketplaces, buscadores, redes sociales), investigación.
El criterio general de tamaño es el de la mediana empresa: quedan cubiertas las entidades de estos sectores con 50 o más empleados o un volumen de negocio o balance superior a 10 millones de euros. Hay excepciones que capturan a entidades más pequeñas por su criticidad concreta, como los proveedores de DNS o los registros de nombres de dominio, con independencia de su tamaño.
Un matiz que se pasa por alto con frecuencia: si tu empresa no llega a ese umbral pero eres proveedor de una entidad esencial o importante, es muy probable que acabes alcanzado igualmente por la vía contractual. El artículo 21 de la Directiva obliga a las entidades obligadas a gestionar la seguridad de su cadena de suministro, lo que en la práctica significa que te exigirán medidas de seguridad equivalentes aunque tu empresa no esté obligada de forma directa.
Qué exige NIS2 en la práctica: el catálogo de medidas
El artículo 21 de la Directiva fija un catálogo mínimo de medidas técnicas, operativas y organizativas, proporcionadas al riesgo:
- Políticas de análisis de riesgos y de seguridad de los sistemas de información.
- Gestión de incidentes.
- Continuidad de negocio y gestión de copias de seguridad.
- Seguridad de la cadena de suministro.
- Seguridad en la adquisición, el desarrollo y el mantenimiento de sistemas.
- Evaluación periódica de la eficacia de las medidas implantadas.
- Higiene básica de ciberseguridad y formación del personal.
- Uso de criptografía y cifrado.
- Control de accesos y gestión de activos.
- Autenticación multifactor y comunicaciones seguras.
Si tu empresa ya tiene implantado el Esquema Nacional de Seguridad (ENS) —obligatorio para el sector público y sus proveedores— o un marco como ISO 27001, partes con ventaja: buena parte de este catálogo ya está cubierto, porque el solapamiento técnico con NIS2 es alto.
Notificación de incidentes: los tres plazos
A diferencia del plazo único de 72 horas del RGPD, NIS2 establece una notificación escalonada en tres fases:
- Alerta temprana — 24 horas desde que se detecta un incidente significativo: un primer aviso, sin necesidad de tener el análisis completo.
- Notificación de incidente — 72 horas: evaluación inicial con gravedad, impacto probable e indicadores de compromiso, si están disponibles.
- Informe final — 1 mes desde la notificación: descripción detallada, causa raíz y medidas adoptadas.
Un incidente se considera “significativo” cuando causa o puede causar una perturbación operativa grave, pérdidas financieras relevantes, o daños materiales o inmateriales considerables a terceros. Si el mismo incidente afecta también a datos personales, puede que tengas que notificar en paralelo al CSIRT competente (por NIS2) y a la AEPD (por el RGPD) — dos procedimientos distintos que conviene coordinar desde el mismo protocolo interno de respuesta.
La dirección ya no puede delegarlo todo en IT
Una de las novedades con más peso práctico de NIS2 es que traslada la responsabilidad a los órganos de dirección: son ellos quienes deben aprobar y supervisar las medidas de gestión de riesgos, recibir formación específica, y pueden llegar a responder personalmente en caso de incumplimiento grave. La ciberseguridad deja de ser un asunto que se resuelve comprando una herramienta y delegándolo en el departamento de IT, para convertirse en una obligación de gobierno corporativo con nombre y apellidos.
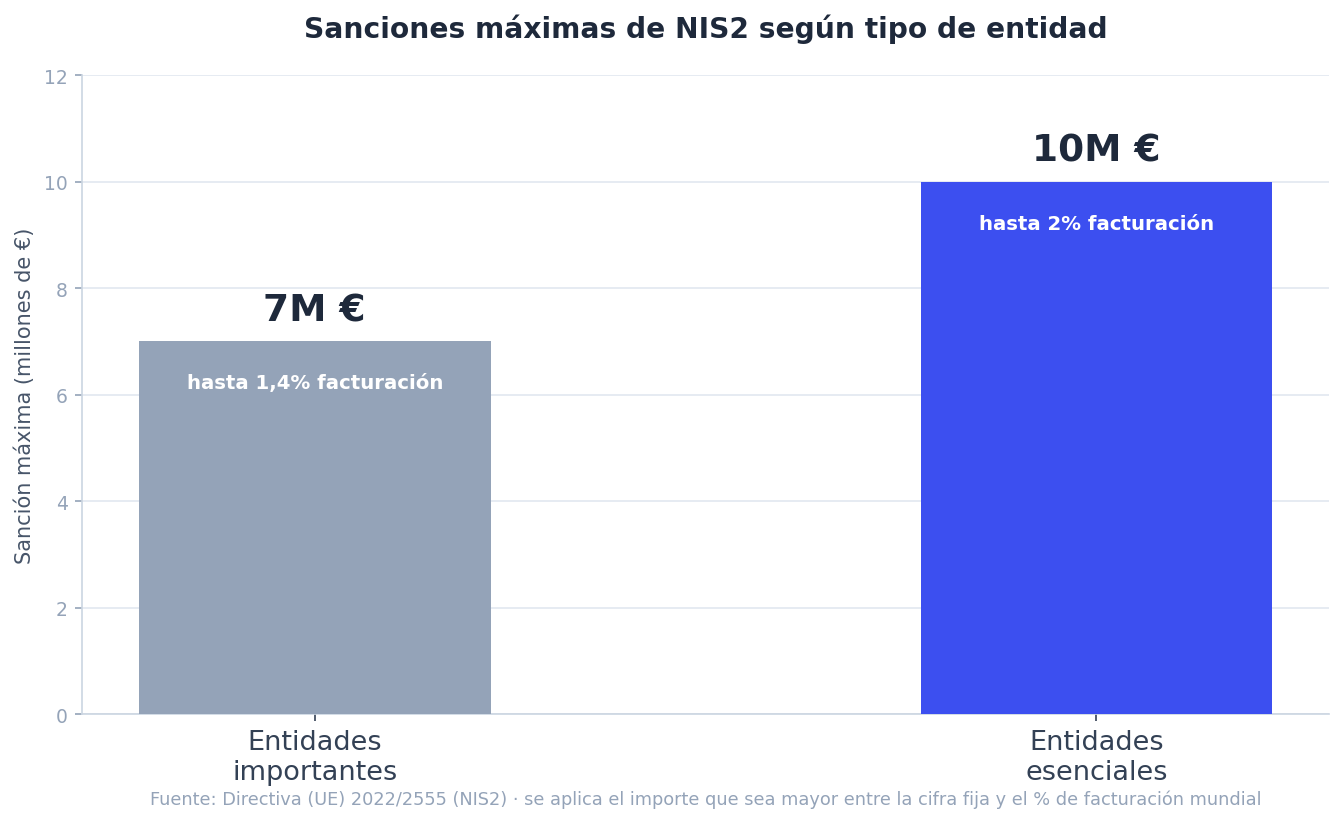
Sanciones: hasta 10 millones de euros
El régimen sancionador distingue por categoría de entidad:
- Entidades esenciales: hasta 10.000.000 € o el 2% del volumen de negocio anual mundial, la cifra que sea mayor.
- Entidades importantes: hasta 7.000.000 € o el 1,4% del volumen de negocio anual mundial.
Además de la multa, las autoridades pueden imponer medidas correctoras, suspender temporalmente certificaciones o autorizaciones, e incluso inhabilitar temporalmente a directivos de entidades esenciales. Es, en su lógica, un régimen calcado al del RGPD — cuya escala de sanciones ya cubrimos con detalle en nuestra calculadora de multa RGPD — pero aplicado a la resiliencia de los sistemas en lugar de a los datos personales.
Tres ejemplos prácticos de a quién alcanza NIS2
La teoría de sectores y umbrales se entiende mejor con casos concretos:
- Una clínica privada de 80 empleados. Sanidad es uno de los sectores de alta criticidad, y con 80 empleados supera el umbral de 50. Es una entidad esencial, con supervisión proactiva y sanción máxima de hasta 10 millones de euros o el 2% de su facturación.
- Un fabricante de envases alimentarios de 35 empleados y 6 millones de facturación. La fabricación relacionada con alimentación entra dentro de “entidades importantes”, pero esta empresa no llega ni a los 50 empleados ni a los 10 millones de facturación o balance: por tamaño, probablemente queda fuera del alcance directo de NIS2, salvo que sea proveedora de una entidad obligada que le exija medidas equivalentes por contrato.
- Una asesoría de 12 empleados que gestiona parte de la infraestructura tecnológica de un banco mediano. Por tamaño no llega al umbral general, pero al ser proveedora crítica de una entidad esencial (banca), es muy probable que el banco le exija —vía contrato de servicios y auditorías— medidas de seguridad equivalentes a las de NIS2, aunque la asesoría no esté obligada de forma directa por ley.
Estos tres casos son exactamente el tipo de situación que la calculadora de arriba está pensada para aclarar en segundos, antes de tener que consultarlo con un despacho especializado.
NIS2 no es la única norma en juego: cómo encaja con DORA, el RGPD y el ENS
Una confusión habitual entre pymes es tratar todas las normas de ciberseguridad como si fueran la misma obligación con nombres distintos. No lo son, y solaparlas mal genera tanto huecos de cumplimiento como esfuerzo duplicado:
- DORA (Reglamento UE 2022/2554) es específico del sector financiero — bancos, aseguradoras, gestoras, entidades de pago — y ya es de aplicación directa desde enero de 2025, sin necesidad de ley española. Si tu empresa es financiera, es probable que te afecten DORA y NIS2 a la vez, con requisitos que se solapan pero no son idénticos.
- El RGPD protege datos personales, no la resiliencia general de los sistemas: un mismo ciberataque puede activar la notificación de NIS2 (si hay perturbación operativa) y la del RGPD (si hay datos personales comprometidos), como ya explicamos en el comprobador de notificación de brechas a la AEPD.
- El Esquema Nacional de Seguridad (ENS) es obligatorio para el sector público español y sus proveedores, con un catálogo de medidas técnicas muy similar al de NIS2. Si ya lo tienes implantado porque prestas servicios a una administración pública, gran parte del trabajo para NIS2 ya está hecho.
La forma más eficiente de abordarlo no es tratar cada norma por separado, sino construir un único marco de gestión de riesgos y respuesta a incidentes que cubra los requisitos comunes, y añadir encima las particularidades de cada norma que te aplique.
Cómo prepararse mientras la ley sigue en tramitación
Esperar a que la ley española se publique en el BOE para empezar es, en la práctica, quedarse sin margen. Los pasos que no dependen de la fecha exacta de entrada en vigor:
- Determina si tu sector y tamaño te incluyen, y en qué categoría (esencial o importante) — la herramienta de arriba te da una primera estimación.
- Haz un análisis de riesgos frente al catálogo de medidas del artículo 21, y documenta qué falta.
- Revisa la seguridad de tu cadena de suministro: contratos con proveedores, cláusulas de notificación rápida de incidentes, y qué exigirías tú si fueras el eslabón obligado.
- Define un protocolo de notificación de incidentes con los tres plazos (24h, 72h, 1 mes) y, si tratas datos personales, coordínalo con el protocolo de notificación a la AEPD.
- Forma a la dirección y documenta su implicación en la aprobación de las medidas — no es un trámite menor, es una exigencia explícita de la norma.
- Valora si te compensa un ciberseguro que incluya cobertura de gestión de incidentes: la respuesta rápida en las primeras 24-72 horas —forense, legal, comunicación— suele ser precisamente lo que marca la diferencia entre cumplir los plazos o no, y lo cubrimos con detalle en nuestra calculadora de precio del ciberseguro.
Fuentes
- Directiva (UE) 2022/2555 (NIS2), EUR-Lex
- El Consejo de Ministros aprueba el Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, Ministerio del Interior
- NIS2 en España, otra vez sin ley: qué debe hacer una entidad esencial mientras Bruselas empuja hacia el TJUE, Jesús Roales
- NIS2 España 2026: transposición, entidades esenciales, plazos y sanciones, Legiscope
- El retraso de España en la transposición de la Directiva NIS2, Law&Trends
Escrito por José G. · Informático
Informático con más de 30 años de experiencia profesional, 20 de ellos gestionando documentación confidencial —tanto administrativa como sanitaria— en el entorno empresarial. NoLoDigoYo nace de esa experiencia práctica con datos sensibles: cada herramienta se apoya en cifras y fuentes oficiales verificables, no en opinión.
Preguntas frecuentes
¿Cuándo entra en vigor NIS2 en España?
La Directiva NIS2 debía transponerse antes del 17 de octubre de 2024, plazo que España incumplió. El Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad se aprobó en Consejo de Ministros el 14 de enero de 2025, pero a fecha de esta actualización sigue en tramitación parlamentaria, sin publicarse en el BOE. La Comisión Europea ya envió un dictamen motivado en mayo de 2025 y un segundo requerimiento formal el 19 de mayo de 2026 exigiendo la transposición 'con urgencia'. La aplicación efectiva se espera en torno a octubre de 2026.
¿Qué empresas están obligadas por NIS2?
Con carácter general, las entidades de los 18 sectores cubiertos (energía, transporte, banca, sanidad, agua, infraestructura digital, administración pública, gestión de residuos, fabricación, proveedores digitales, entre otros) con 50 o más empleados o más de 10 millones de euros de facturación o balance anual. Algunas entidades más pequeñas quedan igualmente obligadas por su criticidad, como proveedores de DNS o registros de dominios.
¿Qué diferencia hay entre entidad esencial y entidad importante?
Ambas tienen las mismas obligaciones de gestión de riesgos y notificación, pero distinto régimen de supervisión y sanción. Las entidades esenciales (energía, banca, sanidad, infraestructura digital...) tienen supervisión proactiva y sanciones de hasta 10 millones de euros o el 2% de la facturación mundial. Las entidades importantes (gestión de residuos, fabricación, proveedores digitales...) tienen supervisión reactiva —la autoridad actúa tras un incidente o indicio— y sanciones de hasta 7 millones o el 1,4%.
¿En cuánto tiempo hay que notificar un incidente según NIS2?
En tres fases escalonadas: una alerta temprana en las primeras 24 horas desde que se detecta un incidente significativo, una notificación con la evaluación inicial (gravedad, impacto, indicadores) en 72 horas, y un informe final con la causa raíz y las medidas adoptadas en el plazo de un mes desde la notificación.
¿NIS2 y el RGPD son lo mismo?
No. NIS2 protege la resiliencia de las redes y sistemas de información, no los datos personales en sí. Pero un mismo incidente puede activar las dos obligaciones a la vez si además hay datos personales comprometidos: notificar al CSIRT o autoridad competente por NIS2, y notificar a la AEPD dentro de las 72 horas si hay riesgo para los afectados. Conviene gestionar ambos procedimientos de forma coordinada para no duplicar trabajo — usa nuestro comprobador de plazo de notificación de brechas de la AEPD para la parte de datos personales.
¿Qué pasa si mi empresa es proveedora de una entidad obligada por NIS2 pero yo no llego al umbral de tamaño?
Puedes quedar alcanzada igualmente por la vía de la cadena de suministro: el art. 21 de la Directiva obliga a las entidades esenciales e importantes a gestionar la seguridad de sus proveedores, lo que en la práctica se traduce en que te exigirán contractualmente medidas de seguridad equivalentes, aunque tu empresa no esté obligada de forma directa por su tamaño o sector.
¿Es lo mismo NIS2 que el Esquema Nacional de Seguridad (ENS)?
No, son marcos distintos aunque compatibles. El ENS es obligatorio para el sector público español y sus proveedores; NIS2 amplía la obligación de ciberseguridad reglada a miles de entidades privadas de sectores críticos. Una empresa que ya tiene implantado el ENS o la norma ISO 27001 parte con ventaja para cumplir NIS2, porque el catálogo de medidas técnicas se solapa en gran parte.
¿Puede sancionar la Unión Europea directamente a España por el retraso?
El procedimiento de infracción actual (dictamen motivado y segundo requerimiento formal) es el paso previo a llevar a España ante el Tribunal de Justicia de la UE, que sí podría imponer sanciones económicas al Estado por el retraso en la transposición. Eso es independiente de las sanciones que, una vez en vigor la ley española, se podrán imponer a las empresas obligadas que incumplan.
¿Qué debo hacer ya, si la ley todavía no está en vigor?
Los requisitos técnicos de NIS2 son conocidos desde 2023 y no van a cambiar sustancialmente con la ley española. Esperar a que se publique en el BOE para empezar a prepararte deja muy poco margen: determinar si tu sector y tamaño te incluyen, hacer un análisis de riesgos frente al catálogo de medidas, y definir un procedimiento de notificación de incidentes son tareas que llevan meses, no semanas.